Bezpieczeństwo w Drupalu: dobre praktyki i rekomendacje
Wahasz się przed stworzeniem strony na Drupalu, bo nie wiesz, jak prezentuje się pod względem bezpieczeństwa? A może już go używasz i szukasz porad, jak zadbać o te kwestie? W tym artykule poznasz najważniejsze informacje dotyczące bezpieczeństwa Drupala. Znajdziesz tu także sprawdzone moduły i porady.

- Drupal ma własny zespół bezpieczeństwa, a otwarty kod pozwala społeczności wykrywać i zgłaszać luki.
- Regularnie aktualizuj Drupala i zainstalowane moduły, ponieważ po publikacji poprawki informacje o luce stają się publiczne, dlatego zwlekanie z jej wdrożeniem zwiększa ryzyko ataku.
- Przed instalacją modułu warto sprawdzić jego zgodność z wersją Drupala, status utrzymania i dostępność stabilnego wydania. Objęcie projektu polityką Security Advisory oznacza wsparcie w obsłudze zgłoszonych podatności.
- Bezpieczeństwo strony zależy również od konfiguracji uprawnień, ochrony logowania i jakości kodu pisanego na zamówienie.
- Zarówno Drupal, jak i PHP na serwerze powinny pozostawać w wersjach objętych wsparciem bezpieczeństwa.
Bezpieczeństwo Drupal CMS, a kwestia open source
Bezpieczeństwo Drupal CMS, a kwestia open source
Niektórzy sugerują, że ze względu na otwartą strukturę oprogramowania Drupal nie może być w pełni bezpieczny. W końcu w przypadku open source kod źródłowy jest dostępny dla wszystkich (w tym hakerów), a część pracy związanej z rozwojem całego systemu przypada społeczności. Tymczasem bezpieczeństwo systemu Drupal nie tylko nie traci, ale zyskuje na charakterze open source! Dowodem na to jest fakt, że korzystają z niego m.in. strony ONZ czy Uniwersytetu Oksfordzkiego.
Przyjrzyjmy się bliżej zaletom tego CMS-a:
- rozwój napędzany przez społeczność – dzięki temu, że kod źródłowy jest publicznie dostępny, każdy może go przejrzeć pod kątem potencjalnych luk bezpieczeństwa i zaproponować poprawki. W efekcie niektóre problemy można wykryć szybciej;
- łatwiejsze audytowanie – ponieważ kod źródłowy jest publicznie dostępny, zarówno prywatni użytkownicy, jak i organizacje mogą go audytować, aby upewnić się, że spełnia wymagania bezpieczeństwa. W razie potrzeby mogą nawet go zmodyfikować, aby lepiej odpowiadał ich potrzebom w tym zakresie;
- transparentność – w interesie społeczności zawsze leży poprawa bezpieczeństwa Drupala. Dla porównania, właściciele prywatnego oprogramowania mogą niekiedy wstrzymywać się z informowaniem o powstaniu luk, gdyż taka wiadomość może wpłynąć na ich reputację, wartość na giełdzie itp.
Oczywiście nad kwestią tego, czy oprogramowanie open source jest bezpieczniejsze niż zamknięte, dalej można się zastanawiać, jednak mitem jest, jakoby otwarta struktura wiązała się jedynie z problemami.
Bezpieczeństwo Drupala – z jakich zabezpieczeń korzysta ten CMS?
Bezpieczeństwo Drupala – z jakich zabezpieczeń korzysta ten CMS?
Jeśli chodzi o bezpieczeństwo Drupal CMS, oficjalna strona twórców oprogramowania wymienia następujące środki:
- Kontrola dostępu użytkowników.
- Szyfrowanie bazy danych.
- Udostępnianie informacji poprzez raporty bezpieczeństwa.
- Automatyczne aktualizacje i praca nad walidacją rdzenia we współpracy z GitHubem.
- Zapobieganie wprowadzaniu złośliwych danych.
- Łagodzenie ataków typu Denial of Service (DoS).
- Łatanie błędów, zanim zostaną wykorzystane.
Omówmy je bliżej:
Kontrola dostępów
System kontroli dostępu użytkowników Drupala pozwala administratorom zarządzać uprawnieniami dla różnych ról użytkowników, dbając o to, aby mieli dostęp tylko do tych zasobów, których potrzebują. Cały proces jest realizowany poprzez rozbudowany system ról i uprawnień.
Szyfrowanie bazy danych
Drupal zapewnia opcję szyfrowania wrażliwych informacji przechowywanych w bazie danych, co pozwala chronić je przed nieautoryzowanym dostępem.
Przykładowo moduł Field Encryption umożliwia szyfrowanie określonych pól w bazie danych. Dodatkowo Drupal wspiera stosowanie szyfrowanych połączeń z serwerem bazy danych, takich jak SSL/TLS dla MySQL i PostgreSQL.
Udostępnianie informacji poprzez raporty bezpieczeństwa
Drupal dysponuje własnym zespołem bezpieczeństwa, który stale monitoruje platformę pod kątem luk w zabezpieczeniach i współpracuje ze społecznością w celu rozwiązania takich problemów. Informacje o bezpieczeństwie są regularnie publikowane na różnych kanałach prowadzonych przez Drupal (dalej w artykule, w sekcji porad znajdziesz ich krótką listę).
Automatyczne aktualizacje i praca nad walidacją rdzenia we współpracy z GitHubem
Drupal 8 wprowadził moduł Automatic Updates, który pozwala w bezpieczny i zautomatyzowany sposób aktualizować rdzeń Drupala oraz moduły dodane przez społeczność. Gdy dostępne są nowe wersje zabezpieczeń, moduł sprawdza dostępność aktualizacji, pobiera je i automatycznie wdraża. Dzięki współpracy z GitHubem pakiety są bezpiecznie pobierane z repozytorium Drupal.org i weryfikowane przed wprowadzeniem do witryny.
Zapobieganie wprowadzaniu złośliwych danych
Drupal używa kombinacji filtrowania danych wejściowych i kodowania danych wyjściowych, co pozwala zapobiegać złośliwemu wprowadzaniu danych (np. ataki cross-site scripting, czyli XSS). Oprócz tego już w Drupalu 8 wprowadzono silnik szablonów Twig, który automatycznie koduje zmienne, aby zminimalizować ryzyko wystąpienia luk XSS.
Łagodzenie ataków typu Denial of Service (DoS)
System buforowania Drupala może zmniejszyć obciążenie serwera i poprawić wydajność witryny przy dużym natężeniu ruchu. Drupal zawiera różne wbudowane mechanizmy, które pomagają złagodzić wpływ ataków DoS. Przykładowo moduł Flood Control pozwala administratorom skonfigurować limity prób logowania i żądań zresetowania hasła, chroniąc dzięki temu witrynę przed atakami typu brute-force.
Łatanie błędów, zanim zostaną wykorzystane
Zespół do spraw bezpieczeństwa Drupala aktywnie pracuje nad identyfikacją i usuwaniem potencjalnych luk w zabezpieczeniach platformy. Kiedy taki problem zostanie odkryty, zespół ściśle współpracuje z opiekunami modułów, aby opracować i wydać łatkę. Konieczne aktualizacje są często wprowadzane, zanim potencjał poszczególnych luk zostanie w pełni odkryty przez hakerów, co minimalizuje szkody.
Najczęstsze luki w zabezpieczeniach Drupala
Najczęstsze luki w zabezpieczeniach Drupala
Jeśli chodzi o wrażliwości omawianego CMS-a, nie musimy zdawać się na domysły, gdyż strona CVE Details gromadzi przydatne statystyki włamań na strony Drupal. Od 2002 do 2022 (z pominięciem 2003 i 2004) roku w obrębie różnych wersji Drupala zarejestrowano 356 istotnych luk:
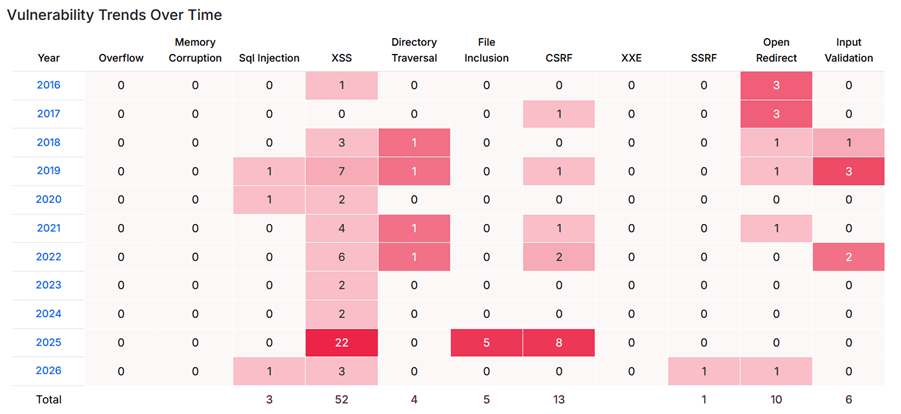
Jakie można z tego wyciągnąć wnioski? Po pierwsze, ponad 1/3 wykrytych podatności przypadła na 2025 r., co na tle poprzednich lat wydaje się anomalią. A po drugie, zdecydowaną większość problemów z bezpieczeństwem stanowią podatności na ataki XSS – co, jak pokażemy za moment, jest typowe dla większości systemów zarządzania treścią oraz platform e-commerce.
Czy Drupal jest bezpieczniejszy od innych CMS-ów?
Czy Drupal jest bezpieczniejszy od innych CMS-ów?
Na początek najważniejsza informacja – większość incydentów związanych z bezpieczeństwem dotyczy modułów doinstalowywanych do rdzenia CMS. Na liczbę luk wpływa także popularność danej technologii, dlatego sama liczba wykrytych problemów nie zawsze jest miarodajna.
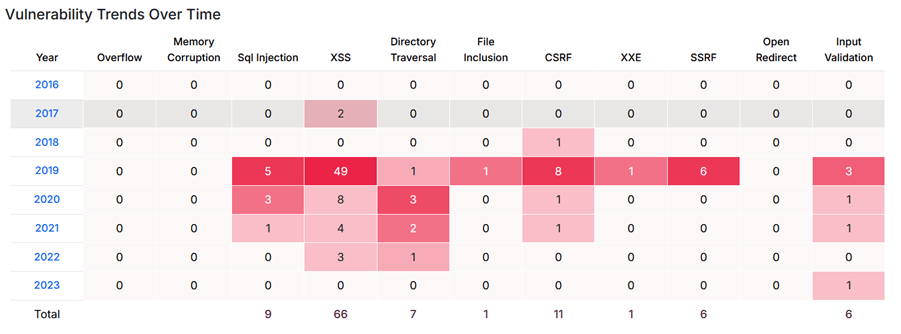
Można jednak powiedzieć, że zabezpieczenia Drupala są na wysokim poziomie w porównaniu z innymi podobnymi rozwiązaniami. W dużym stopniu jest to związane z tym, że omawiany CMS cieszy się dużą popularnością i zainteresowaniem wśród stron firmowych oraz rządowych. Zobacz, jak prezentują się statystyki innych popularnych CMS-ów (pod kątem podstawowej instalacji CMS-a, nie modułów), jeśli chodzi o luki bezpieczeństwa:
WordPress
WordPress
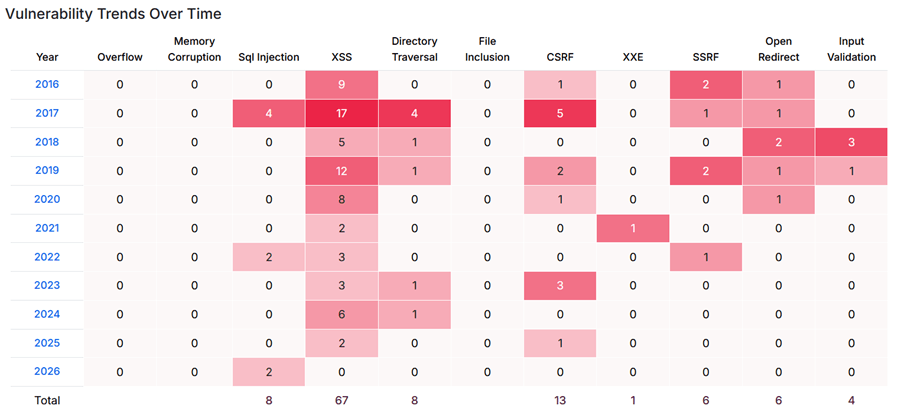
Na tej stronie możesz sprawdzić luki bezpieczeństwa dla modułów wordpressowych. Jak z pewnością zauważysz, jest ich o wiele więcej niż na screenie powyżej. Dlaczego? Tak jak zaznaczyliśmy na początku, większość problemów dotyczy właśnie instalowanych modułów dodatkowych, a nie rdzenia WordPress. Dlatego miej świadomość, że w przypadku każdego systemu zarządzania treścią tych luk może być więcej.
Joomla
Joomla
Magento
Magento
PrestaShop
PrestaShop
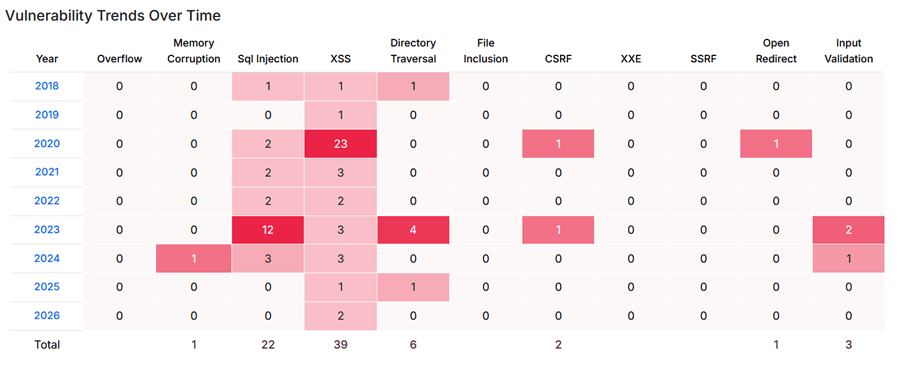
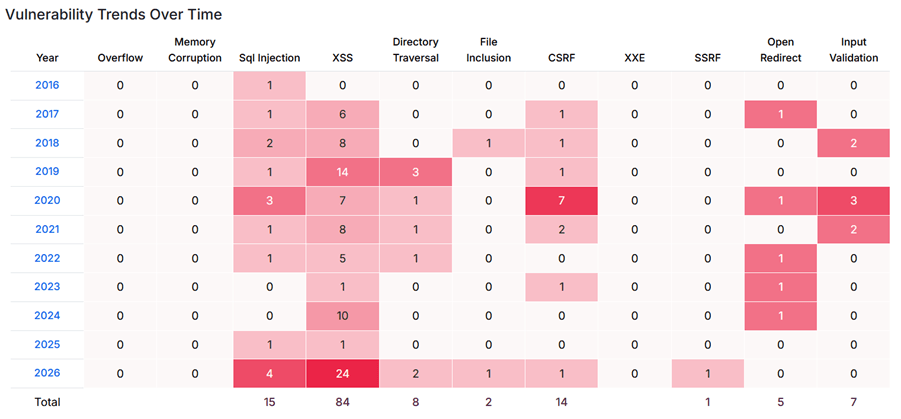
Tak prezentuje się „ranking”, jeśli chodzi o liczbę luk bezpieczeństwa wykrytych w rdzeniu popularnych CMS-ów w ciągu ostatnich 10 lat:
- Joomla – 136.
- WordPress – 113.
- Magento – 107.
- Drupal – 94.
- PrestaShop – 74.
Jak widać, w porównaniu z Drupalem lepiej prezentuje się tylko PrestaShop.
Jak wygląda kwestia bezpieczeństwa w Drupalu? System dysponuje własnym Zespołem Bezpieczeństwa (Drupal Security Team), który przekazuje właścicielom witryn informacje o kluczowych problemach bezpieczeństwa oraz sposobach ich rozwiązania. Ponadto, aby zminimalizować ryzyko pojawienia się problemów z modułami, Drupal zdecydował się wprowadzić oznaczenia. Przy niezweryfikowanym module znajdziesz taką informację:
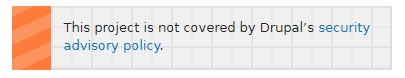
Z kolei moduły, które nie zawierają takiego ostrzeżenia, są objęte polityką Security Advisory – to znaczy, że jeśli ktoś zgłosi w nim lukę, Security Team zajmie się nią razem z opiekunem, skoordynuje wydanie poprawki i opublikuje komunikat bezpieczeństwa. Brak ostrzeżenia nie mówi natomiast, czy moduł jest wolny od luk, czy nie, ponieważ DST nie weryfikuje kodu każdego modułu w środowisku CMS-a. Dlatego przed instalacją i tak trzeba zawsze samemu sprawdzić:
- czy instalujesz wydanie stabilne, bo polityka Security Advisory nie obejmuje wersji dev, alpha, beta ani RC;
- kiedy ukazało się ostatnie wydanie, jaki jest status utrzymania projektu i czy moduł jest zgodny z Twoją wersją Drupala,
- czy opiekun odpowiada na zgłoszenia w kolejce (issue queue) i ile stron korzysta z modułu,
- czy moduł wymaga zewnętrznych bibliotek, bo ewentualnych luk w ich kodzie wsparcie DST już nie obejmuje.
Więcej informacji na temat Security Advisory znajdziesz tutaj.
Niezależnie od platformy, bezpieczeństwo w dużym stopniu zależy także od tego, jak witryna jest zarządzana. Omówmy zatem najlepsze praktyki bezpieczeństwa Drupala.
Bezpieczeństwo strony na Drupalu – 7 sprawdzonych praktyk
Bezpieczeństwo strony na Drupalu – 7 sprawdzonych praktyk
Poniższe wskazówki dotyczące bezpieczeństwa Drupala mogą Ci bardzo pomóc:
Dbaj o aktualizacje
Regularne aktualizacje to podstawa bezpieczeństwa w przypadku każdego oprogramowania. Nie inaczej jest, jeśli chodzi o Drupala. Jak wskazują na to twórcy CMS-a:
„Drupal ma ponad 29 000 projektów, które są analizowane przez użytkowników pod kątem potencjalnych problemów. Aby uzyskać więcej informacji, przeczytaj poziomy ryzyka bezpieczeństwa.
Komunikat bezpieczeństwa wskazuje również na odkrycie potencjalnego problemu, a także na to, że ów problem został już rozwiązany. Praktycznie nigdy się nie zdarza, aby luka w zabezpieczeniach była wykorzystywana przed opublikowaniem komunikatu bezpieczeństwa.
Z tego względu, najważniejsze zabezpieczenie to aktualizowanie Drupala, gdy tylko pojawi się komunikat o bezpieczeństwie dla rdzenia Drupala lub zewnętrznego oprogramowania, którego używasz”.
Na co chcemy tu zwrócić uwagę: w momencie, gdy twórcy jakiegoś projektu publikują łatkę bezpieczeństwa, która ma rozwiązać problem w kodzie… automatycznie dowiadują się o nim również hakerzy. Dlatego wszelkie aktualizacje bezpieczeństwa trzeba przeprowadzać jak najszybciej, inaczej strona od razu stanie się oczywistym celem. Tak było na przykład w maju 2026 z jedną z największych odkrytych w ostatnim czasie luk w core Drupala – SA-CORE-2026-004. W dużym skrócie, developerzy pracujący nad core znaleźli zupełnie nową podatność na ataki SQL injection w API odpowiedzialnym za warstwę abstrakcji bazy danych. Poprawkę opublikowali 20 maja… i już dwa dni później miała miejsce seria prób ataków z wykorzystaniem tej luki.
Najbardziej narażone są oczywiście te strony, które działają na starszych wersjach Drupala, pozbawionych oficjalnego wsparcia. Żadnych aktualizacji już od dłuższego czasu nie dostają Drupal 7, 8 i 9, a 9 grudnia 2026 do tego grona dołączy również „dziesiątka”. Jeśli jeszcze korzystasz z tej wersji, w naszym artykule o końcu wsparcia Drupala 10 wyjaśniamy, jak się na to przygotować.
Śledź najnowsze informacje
Jeśli chcesz być na czasie z aktualizacjami i komunikatami o bezpieczeństwie, musisz o nich oczywiście usłyszeć. W tym celu warto sprawdzać kilka przydatnych źródeł:
- Security Advisories – oficjalne ogłoszenia i alerty wydawane przez Drupal Security Team.
- Oficjalne profile Drupal Security Teamu na Mastodon i Bluesky.
- Feed RSS – core, contrib, public service announcements.
Zawsze możesz też zapisać się do newslettera. Taką opcję znajdziesz w swoim profilu na Drupal.org – twórcy na bieżąco przesyłają informacje o wszelkich aktualizacjach.
Zwracaj szczególną uwagę na zewnętrzne rozszerzenia
Twórcy omawianego oprogramowania stale dbają o bezpieczeństwo Drupal CMS na fundamentalnym poziomie, jednak nie mają aż tak bezpośredniej kontroli nad innymi modułami.
Ze wspomnianego wcześniej artykułu możesz dowiedzieć się także, że:
„Profesjonalne audyty bezpieczeństwa witryn Drupala ogólnie wykazały, że zdecydowana większość luk bezpieczeństwa (90% lub więcej) jest obecna w niestandardowych motywach lub modułach napisanych przez deweloperów analizowanej witryny. Kod ten nie został poddany takiemu samemu zakresowi publicznej kontroli, jak to wygląda w przypadku kodu drupal.org”.
Jeśli zatem korzystasz z innych modułów lub przygotowałeś jakieś rozwiązania do swoich potrzeb, miej je zawsze na uwadze.
Korzystaj z odpowiedniego certyfikatu SSL
Certyfikat SSL to jeden z pierwszych kroków w kierunku zwiększenia bezpieczeństwa strony na Drupalu. Z racji różnych aktualizacji Google jego obecność ma także znaczenie dla pozycjonowania.
Oczywiście, w przypadku sklepów internetowych czy stron rządowych/organizacji nie można wybrać pierwszego lepszego certyfikatu. W kontekście takich zastosowań warto zwrócić uwagę na:
- szyfrowanie 256-bitowe,
- rozszerzoną walidację (EV),
- wsparcie dla Perfect Forward Secrecy (PFS).
Przetrzymuj kod w systemie kontroli wersji
Jeśli chcesz zabezpieczyć swoje wdrożenia na Drupalu i inne projekty z nim związane, przetrzymuj kod systemie kontroli wersji (VCS – version control system) jak Git. Dzięki temu będziesz w stanie:
- śledzić zmiany – kiedy wdrażasz aktualizacje bezpieczeństwa lub wprowadzasz jakiekolwiek modyfikacje do swojej witryny Drupal, VCS pozwala monitorować dokładnie to, co się zmieniło. Dzięki temu możesz np. w porę zauważyć, czy aktualizacja nie popsuła jakiejś funkcjonalności,
- tworzyć kopie zapasowe i odzyskiwać dane – VCS przechowuje historię Twojej bazy kodu, co pozwala przywrócić poprzednią wersję w przypadku jakichkolwiek problemów lub błędów.
- wykrywać nieautoryzowane zmiany – przechowywanie kodu Drupal w VCS pozwala porównać wersję live Twojej witryny z kodem przechowywanym w systemie kontroli wersji. Jeśli pojawią się jakieś różnice, których nie autoryzowałeś, może to wskazywać na naruszenie bezpieczeństwa lub nieautoryzowany dostęp.
Korzystaj ze sprawdzonych modułów
Różne moduły bezpieczeństwa w Drupalu mogą znacznie ułatwić pracę. Oprócz kilku wspomnianych wcześniej w artykule warto skorzystać także z następujących:
- Two-factor Authentication – weryfikacja dwuetapowa to jedno z najprostszych, a zarazem najskuteczniejszych zabezpieczeń dla użytkowników.
- Password Policy – skoro o użytkownikach mowa, warto także dopilnować tego, aby używane przez nich hasła spełniały odpowiednie standardy.
- CAPTCHA – CAPTCHA to stary, ale sprawdzony sposób na radzenie sobie ze spambotami.
- Content Access – w szczegółowy sposób ustalaj dostęp i uprawnienia dla różnych rodzajów treści.
Skorzystaj z profesjonalnej pomocy
Śledzenie aktualności, monitorowanie kodu, odpowiednie moduły bezpieczeństwa do Drupala – wszystko to wymaga umiejętności i czasu. Jeśli zadanie to Cię przerasta, dobrym wyjściem będzie skorzystanie z usług dobrej agencji/software house’u.
Taka pomoc zapewni bezpieczeństwo Twoich witryn Drupal, dzięki czemu sam będziesz mógł skupić się na innych kwestiach związanych z prowadzeniem biznesu.
Podsumowanie
Podsumowanie
Mamy nadzieję, że będziesz w stanie wprowadzić w życie omówione tutaj porady dotyczące bezpieczeństwa Drupala. Pamiętaj, że w ciągle zmieniających się środowiskach internetu i biznesu bezpieczeństwo powinno być zawsze najwyższym priorytetem.

 Denis Peszka
 Sebastian Zawadzki